資訊安全
緯創秉持「打造韌性、安全、值得信任的企業」的資訊安全管理使命,制定資訊安全政策作為核心指導原則,全力推動數位轉型並全面導入資訊安全管理機制。我們專注於確保資訊處理的完整性與 可用性,並保障資訊系統、設備及網路的安全。透過定期執行資訊安全演練與教育訓練,我們致力於建立全面性的資安防護網,確保相關資訊資產不受威脅。

回上一頁
緯創秉持「打造韌性、安全、值得信任的企業」的資訊安全管理使命,制定資訊安全政策作為核心指導原則,全力推動數位轉型並全面導入資訊安全管理機制。我們專注於確保資訊處理的完整性與 可用性,並保障資訊系統、設備及網路的安全。透過定期執行資訊安全演練與教育訓練,我們致力於建立全面性的資安防護網,確保相關資訊資產不受威脅。
緯創於 2018 年 2 月取得資訊服務管理系統國際標準 ISO/IEC 20000:2011 驗證,為企業組織尋求一流的 IT 服務管理及國際認可的 IT 管理標準,保證資訊技術基礎架構(ITIL)的運作達到所需要的標準。2021 年 1 月完成 ISO 20000-1:2018 國際標準轉版驗證要求,進行資訊服務管理制度及相關流程運作優化,以持續強化資訊治理深度。2024 年由 SGS 驗證 通過,證書效期到 2027 年 2 月 22 日。
ISO/IEC 20000 改變內部或委外 IT 服務的執行方式。執行效益如下:
緯創於 2017 年 8 月取得資訊安全管理系統國際標準 ISO/IEC 27001:2013 驗證,依照此標準實施「Plan-Do-Check-Act」(PDCA) 之循環運作,每年至少進行一次內部自我稽查及一次外部公正第三單位稽查,確保公司落實 ISO 27001 管理機制,每三年也會執行證書重新驗證的程序,持續維持 ISO 27001 的有效認證。2024 年由 SGS 驗證通過,全面更新驗證 版本至 ISO / IEC 27001:2022,證書效期到 2026 年 8 月 22 日。
為推動並落實資訊安全治理與人工智慧治理,確保本公司重要資訊財產之機密性、完整性、可用性及 AI 在合規、安全、可靠的範圍內運行,以達到符合法令法規之要求與負責任 AI 的目的,進而獲得客戶信賴、達到對股東的承諾,確保公司重要業務持續運作、永續經營。
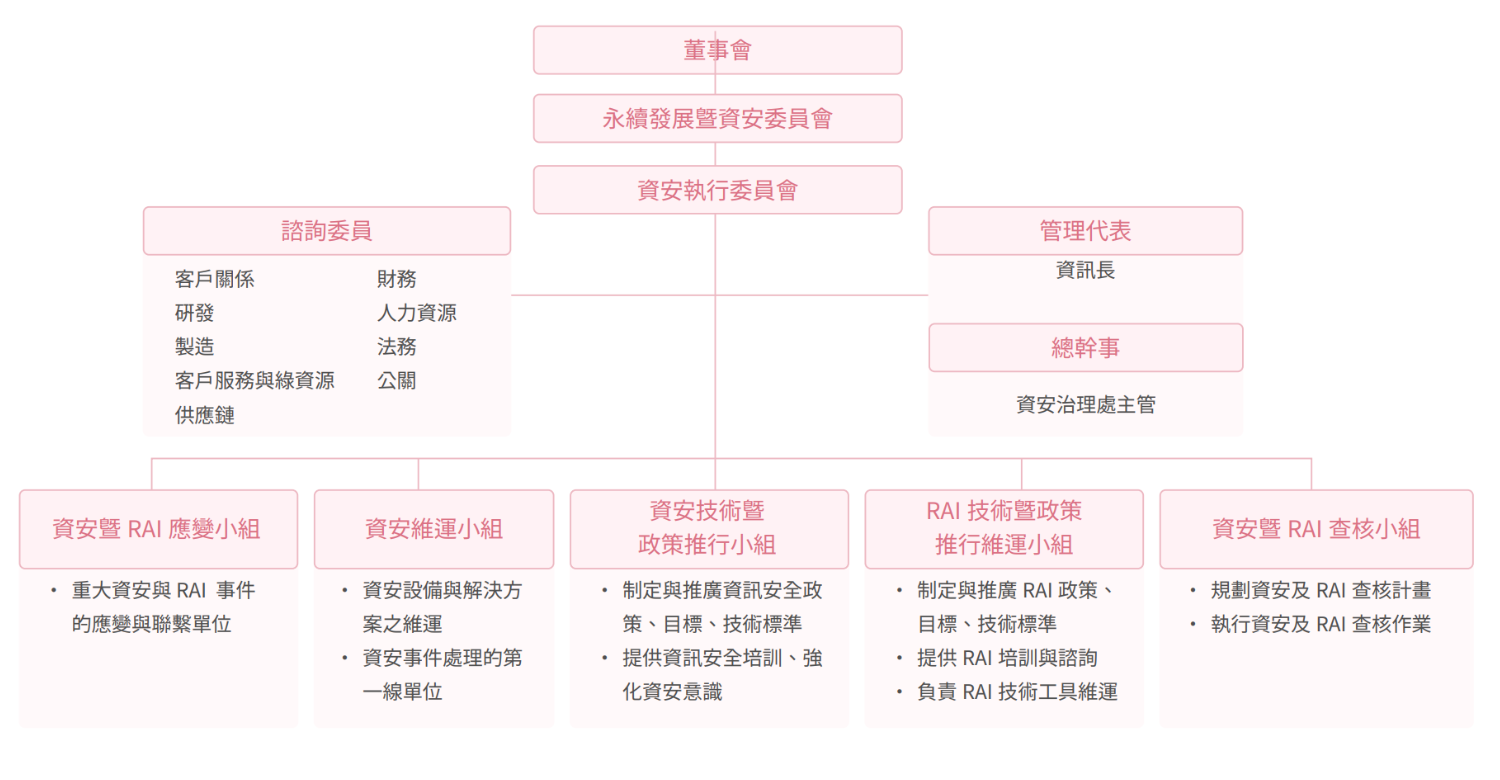
緯創為強化公司永續競爭力並加強資安管理,於 2025 年 4 月 2 日董事會決議,將企業永續發展委員會,更名為永續發展暨資安委員會,轄下設立資安執行委員會,由總經理暨執行長與數位長暨資安長擔任最高指導主管,作為本公司推動資訊安全與負責任的人工智慧系統 (RAI) 之承諾,督導本公司資訊安全與 RAI 管理制度、技術標準及維運作業之推行。並指派資訊長擔任管理代表,資安治理處主管擔任總幹事,統籌資訊安全與 RAI 事宜。訂立「資訊安全政策」與「負責任的人工智慧系統政策」作為管理依據,保護員工、客戶、供應商及營運相關資訊資產之安全,確保企業永續經營。
為保護緯創資通股份有限公司產品與服務之資訊,避免有未經授權之存取、修改、使用及揭 露,以及天然災害所引起之損失,並適時提供完整與可用之資訊,本公司致力於資訊安全管 理,以確保本公司重要資訊財產之機密性、完整性及可用性,並符合相關法令法規之要求, 進而獲得客戶信賴、到對股東的承諾,保證公司重要業務持續運作。請參閱緯創資訊安全政策。
為確保緯創之人工智慧產品與服務及為應對人工智慧帶來的機遇與挑戰,本公司訂定「負責任的人工智慧系統政策」來規範人工智慧生命週期中包含規劃、設計、開發、測試、部署的安全性、公平性、穩健性與效度可靠性等負責任的人工智慧核心原則。確保符合相關法令法規要,進而獲得客戶信賴、達到對股東的承諾,並支持本公司永續發展目標,保證公司重要業務運作。請參閱緯創負責任的人工智慧系統政策。
資安執行委員會每季召開一次,必要時得召開臨時會,各小組成員須參加。會議議程包括資安與 RAI 事件處理報告,各小組報告組內事務的推動情形,需各單位配合之事項,其他相關建議或臨時動議。資訊安全委員會於 2025 年共召開 4 次會議,管理代表於 12 月向董事會報告資訊安全與 RAI 執行情況。
為應對內外部環境的快速變化,緯創成立專責資安組織,全面負責資訊安全政策的規劃、推動及資安風險管理工作。我們著眼於資訊科技資安、營運技術資安及雲端資安三大面向,透過建立健全的 內部資安機制,持續強化系統防護、數據保護與運營穩定性。同時,積極參與資安情資分享平台,包括高科技資安聯盟及台灣電腦網路危機處理暨協調中心 (TWCERT/CC),獲取最新的資安預警、 威脅情資及弱點資訊,快速掌握潛在風險並提前部署防護措施。
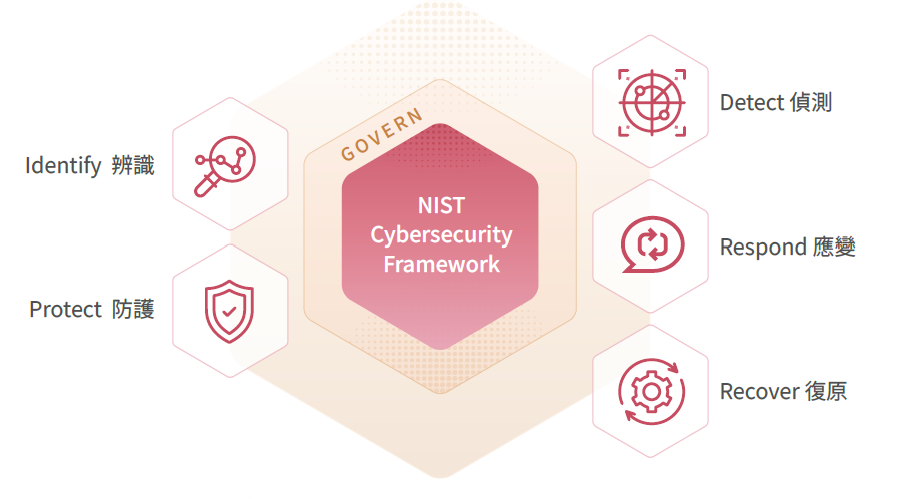
緯 創 採 用 美 國 國 家 標 準 暨 技 術 研 究 院(NIST) 網 路 安 全 框 架 2.0 (Cybersecurity Framework,CSF)的六大核心功能:治理、辨識、防護、偵測、應變與復原,評鑑整體資安成熟度,規劃資安發展藍圖,決定優先級與分配資源,落實持續改進計畫。資訊安全以零信任架構 (Zero Trust Architecture, ZTA) 為基礎,要求每個用戶、設備和應用程式等,在存取網路系統或資產之前,都必須經過身份認證和取得授權。保護範圍持續擴及雲端資安 (包含公有雲及私有雲)及工控資安(Operational Technology, OT),並引進相關資安標準與評估模型,如資訊安全能力成熟度模型 (Cybersecurity Capability Maturity Model, C2M2)、雲端安全聯盟自我評定問卷 (CSA Consensus Assessments Initiative Questionnaire, CSA CAIQ),以及 ISO/IEC 62443,以強化整體雲端資安與工控資安防禦能力。針對生成式 AI所帶來的新興風險,強化 AI 治理管理機制,納入 RAI(Responsible AI)理念,結合資安治理框架與防護機制,推動涵蓋責任架構、政策規範、自動化監控的全面性治理體系。同時,透過教育訓練與技術實踐,提升組織專業能力,確保在創新與永續的願景下,實現數位轉型,打造韌性、安全且值得信賴的企業環境。
在供應商的資安管理方面,緯創依照資訊服務廠商風險管理 (Information Vendor Risk Management, VRM)流程,將廠商分類分級,從安全、風險和隱私等角度檢視廠商資安管 理的生命週期。包括採購階段(等級評估、風險評分評估、合約)、合作中持續進行(風險 評分評估和補救),以及最終的終止合作。2025 年共盤點出 306 家廠商,依照其提供服務 的重要性與客戶及營收的關聯度,加上能否直接存取公司網路環境與機密資訊等風險因子, 進行廠商評估分級。共分三等級,風險等級較高第一、二級廠商依據個別的資安風險承受程 度,要求廠商需符合緯創資安評鑑的水準。共有 12 家廠商經風險評估後皆符合評鑑水準。
為加強員工的資訊安全意識,緯創積極開展資安教育訓練。通過線上課程及實體課程,涵蓋 信息安全意識、資訊安全小學堂及釣魚信件識別與防範等內容,幫助員工了解資安基本概念 及實務應用。2025 年,公司共計完成 19,702 人次與 10,930 小時的員工資訊安全訓練,並對 43 起違反資安規定的事件進行懲處,以強化資安的重要。
為了提升整體資訊安全管理與應對日益複雜的資安挑戰,緯創自 2021 年起啟動資安專業人 才培育計畫 (Talent Competency Model,TCM),以確保公司資安人員具備必要的專 業技能與知識。依據人力盤點結果,區分為資安治理、資安工程、資安分析、軟體開發安全 四個角色,並設立五個層級的能力標準。每年進行能力評鑑,根據評估結果制定相應的人才 培育與升級計劃,確保人才能力不斷跟上資安領域的發展。2025 年,有 88 名員工(其中 28 人為資安專責人員)加入此計畫,展現公司在資安人才培養上的決心與持續投入。
為進一步提升資安人員的專業能力,緯創鼓勵資安專業人員參與資安研討會與相關訓練課程。2025 年資安團隊完成 187人次與 5.050 小時的專業訓練,涵蓋 6 門核心資安專業課程、 5 門軟體開發安全課程及多項國際認證課程,包括 EC-Council CEH (駭客技術專家認證)、 CISSP (資安系統專家認證)、CISM (資訊安全經理人認證)、CISA (國際電腦稽核師認 證)、CompTIA 認證等。這些課程不僅提升了資安專業能力,還使員工能夠應對各種資安威 脅,提升公司整體資安防護能力。此計畫的實施,旨在確保緯創能夠持續應對快速變化的資 安挑戰,保障公司的資訊安全,並提高員工對資安的敏感度與防範意識,確保公司在資訊安 全領域的競爭優勢。
為確保資訊安全觀念的落實,緯創提供 e-Learning 教學並透過每半年的社交工程演練,模擬 駭客的釣魚郵件,測試員工資安風險意識,輔以資安宣導及教育訓練。每月發布資安電子報,包含最新資安趨勢與近期國內外重大資安事件,以提升同仁對於資安的意識及警覺性。若有員工違反資訊安全政策,依照「員工獎懲作業實施要點」進行懲處並作為績效管理之參考依 據,以降低資訊安全之風險與營運衝擊。
近四年來,全公司員工在社交工程模擬演練時,對於釣魚信件的點擊率統計如下:
| 舉措 | 目標 | 2022年成果 | 2023年成果 | 2024年成果 | 2025年成果 |
|---|---|---|---|---|---|
| 每半年執行社交工程的演練 | 員工點擊社交工程的信件,點擊率< 15% | H1 : 9.3% H2 : 10.2% |
H1 : 7.4% H2 : 8.2% |
H1 : 7.8%
H2 : 12.6%
|
H1 : 7.4%
H2 : 11.9%
|
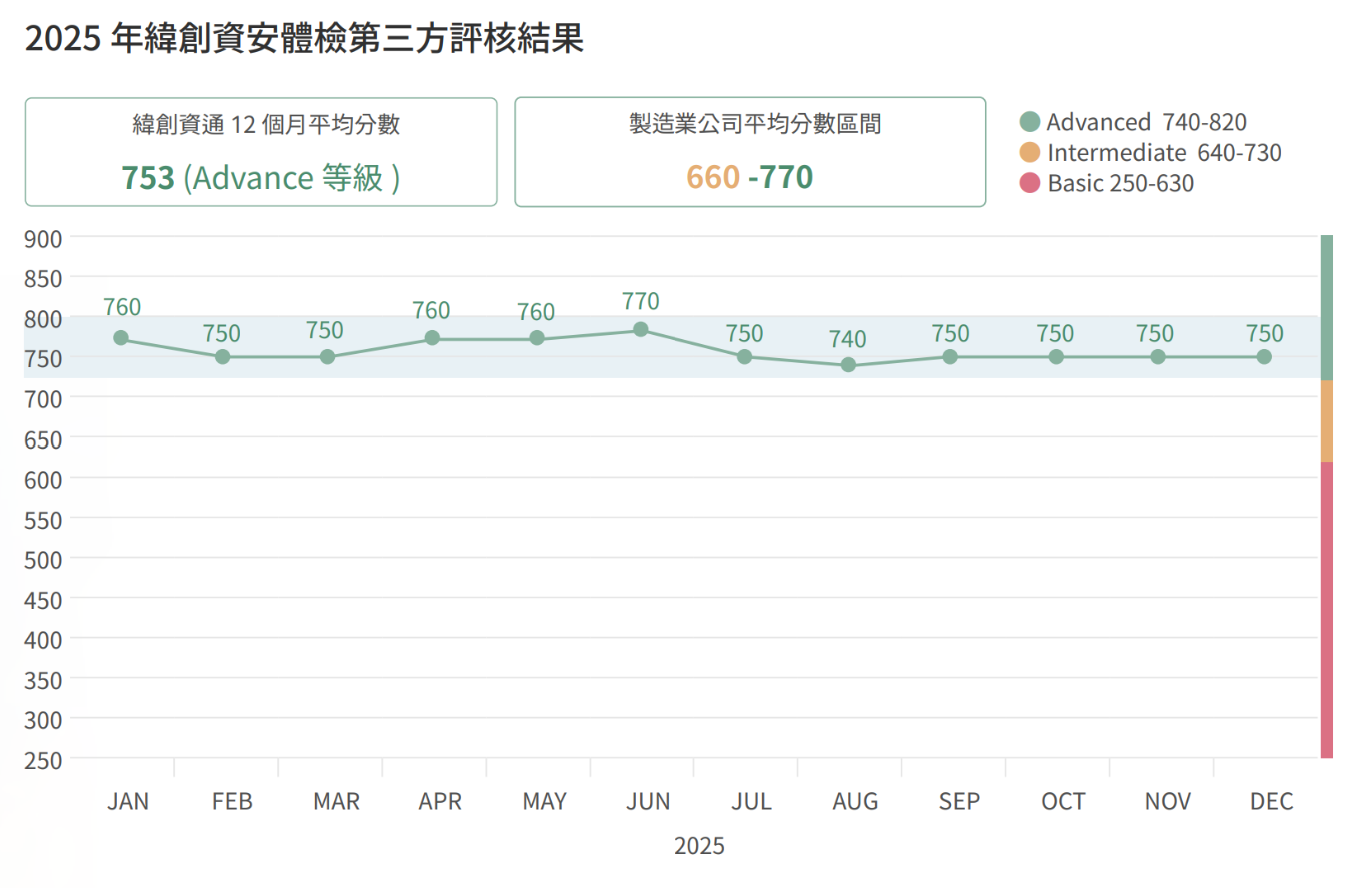
為保護公司及個人資訊,以及對內對外通訊系統避免因洩漏、竊取、破壞等人為因素,或天 然災害所引起的損失,除了每月內部的弱點掃描,每年並定期委託第三方專業單位進行網路 及系統的滲透測試,降低人為因素或自然因素之影響對公司營運所造成的衝擊。2021 年起導 入紅隊演練,由外部資安專家團隊在不影響企業營運的前提下,對企業進行模擬入侵攻擊, 以全面檢視公司的服務與網路是否存在漏洞以及人為佈署的疏失;同時也檢視資安維運與應 變小組的識別和防禦、偵測與回應及復原機制運作是否順暢。2025 年緯創資安體檢第三方評核結果平均分數為 753 分,藉由外部的評檢,及時調整與補強網路與服務的弱點
為 控 管 軟 體 開 發 生 命 週 期(Software development lifecycle,SDLC) 的 安 全, 達 成 測試左移(Shift Left)安全性,以降低應用系統資安維運成本,緯創導入 DevSecOps (Development, Security and Operations)機制,並強化開發團隊、維運團隊及資安團隊 的協同合作。並導入非營利性組織 OWASP (Open Web Application Security Project) 的D evSecOps 成熟度模型 (DevSecOps Maturity Model,OSMM) ,以評估軟體整體的 成熟度,確保上線的軟體,符合一定的資安成熟度水準。同時將軟體組成分析 (Software Composition Analysis,SCA)技術加入開發作業流程中,以提升軟體的安全品質。
緯創依據資料保護政策全面強化治理、技術與流程控管。同時涵蓋企業機密與個人資料。對機密資料,透過分級管理、嚴格存取控管、加密與 NDA 要求,避免營運與技術資訊外洩。對個人資料,依據 GDPR 、台灣個資法與各營運地法規進行盤點、最小化蒐集、目的限制與權限管理,並導入端點與閘道 DLP( Data Loss Prevention)工具在電子郵件、端點電腦、雲端與儲存平台中識別敏感資訊,並阻擋高風險行為。透過監控、稽核、與指標管理,持續提升治理成熟度。
為確保資訊安全管理的有效性,並快速處理資安事件、漏洞或可疑活動,緯創建立了完善的資安分層通報流程(escalation process),提供員工在發現相關問題時能即時報告並啟動應變處理機制。員工可透過多種途徑如內部平台,如當地 IT Helpdesk 、報告系統或直接聯絡資安團隊,將可疑行為、漏洞或資安事件報告給相關負責人員。此流程確保了每件資安事件能在第一時間得到適當的關注並啟動相應的處置措施。
為強化企業數位韌性並確保營運永續,緯創持續精進資安治理架構,導入先進的持續性威脅監控(Advanced Persistent Threat, APT)機制,並透過資安監控中心(Security Operations Center, SOC)落實全天候資安防護。SOC 整合內部資安專責團隊與外部專業資安顧問之能量,提供 24 小時不間斷的即時監控與威脅偵測,有效掌握企業網路環境之整體安全態勢,及早辨識潛在風險,降低資安事件對營運、客戶及利害關係人所可能造成之衝擊。
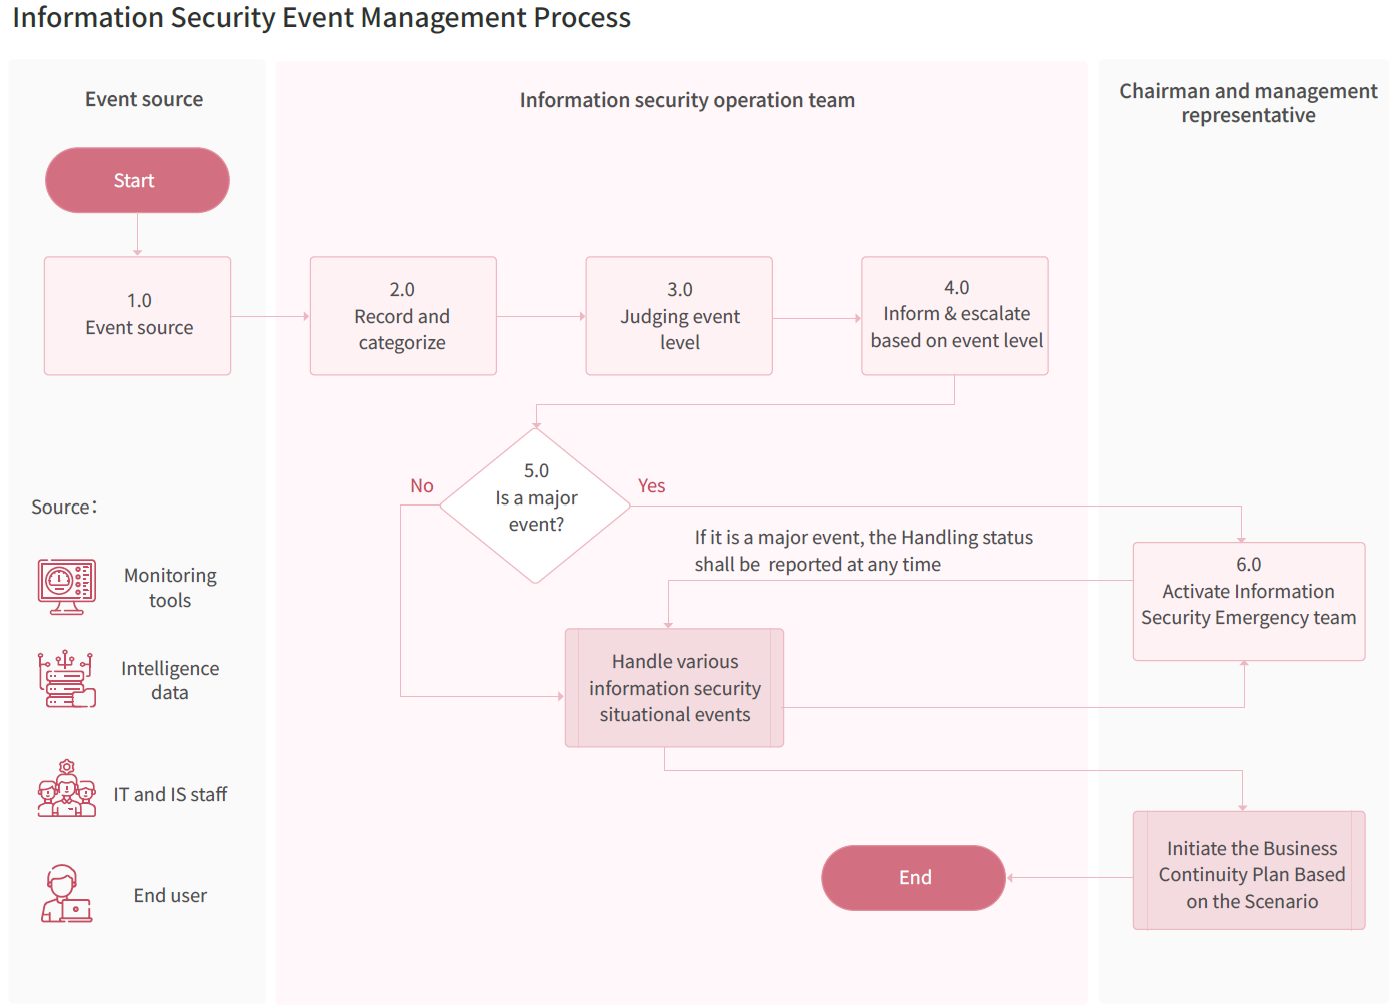
在資安事件管理方面,緯創依據資訊安全事故管理規範,建立系統化且分級明確的應變機制。此一制度化流程不僅確保資安事件能迅速回應與有效控管,也透過經驗回饋機制持續優化防護能力,強化組織面對數位風險之長期韌性,確保營運穩定與企業永續發展目標之實現。
為確保營運與重要業務的持續運作,並減少因重大災難事件對關鍵資訊系統造成的影響,緯創建立一套完整的資訊安全業務持續 計畫,旨在應對各類突發狀況,確保在面臨任何影響業務運作的資安事件或自然災害時,能夠快速有效地恢復關鍵應用系統,防 止營運中斷。根據規劃,我們每半年至少進行一次測試,透過書面演練資訊業務營運持續計畫或資安事故緊急應變計畫,模擬可能發生的資安威脅或災難情境,測試計畫的可行性。透過這些定期測試,緯創能夠有效識別潛在的弱點,進而加強應對能力,減 少營運中斷的風險。除了演練外,每年還會進行至少一次備份資料回存測試,檢驗備份資料的可讀性、儲存媒體的可用性與重要 資產回存測試步驟的可行性,確保所有資料能夠在預定的時間內順利恢復,從而縮短系統恢復的時間,保障業務的持續運作。
2025 年全球電腦中心針對 7 大功能系統與資料庫,選取 27 的備份儲存媒體,成功完成備份資料之回存測試。年度全球電 腦中心災難復原演練結果顯示,災難事故發生時最大可容忍資料遺失時間(Recovery Point Objective, RPO)為 1.85 小時,災 難事故發生後,最大可容忍資訊服務復原時間(Recovery Time Objective, RTO)為 20.50 小時。近四年演練的結果,都有達到公司設定的目標,詳細 統計資料如下表:
| 策略 | 目標 | 2022 年成果 | 2023 年成果 | 2024 年成果 | 2025 年成果 |
|---|---|---|---|---|---|
| 每年執行關鍵應用系統災難復原模擬演練,確保能持續運作,以保證企業的營運不中斷 | RPO of SC2 Services<=4 hours RTO of SC2 Services<=24 hours |
RPO=0.9 hour RTO=18.83 hours |
RPO=1.0 hour |
RPO=0.6 hour RTO=19.22 hours |
RPO=1.85 hour RTO=20.50 hours |
緯創自 2021 年起以集團投保的方式執行全球資安保險保單之規劃,除風險移轉考量外,也期望透過國際性保險市場,進一步獲得外部資安專家的協助與資源。提供預防性的解決方案,增強現有的資訊安全措施,以因應日漸壯大的資安威脅,達成企業永續經營之目標。
2022 年到 2025 年除 2024 年 2 件重大之資安事件,無因機密資訊洩漏影響客戶與員工的個資,以及遭受罰款之情事。2024 年共 2 件重大資安事件,分別是 3 月 25 日台灣新竹廠火災導致機房停電,及 10 月 4 日總公司官網遭受網路 DDoS(分散式阻斷服務)攻擊。遭受網路攻擊時立即啟動相關防禦機制,對公司營運無重大影響,也沒有個資或內部文件資料外洩之虞等情事。
| 違反資安事件之件數與罰款/年度 | 2022 | 2023 | 2024 | 2025 |
|---|---|---|---|---|
| 違反資安或網路安全事件件數 | 0 | 0 | 2 | 0 |
| 資料洩漏事件(件數) | 0 | 0 | 0 | 0 |
| 涉及顧客個人資料之資安違反件數 | 0 | 0 | 0 | 0 |
| 因資料洩漏而受影響的顧客與員工人數(人) | 0 | 0 | 0 | 0 |
| 因資訊安全或網路安全相關事件遭判罰之罰款金額(新台幣元) | 0 | 0 | 0 | 0 |
為落實個人資料保護及管理,緯創參照營運所在地之法規與歐盟《一般資料保護規範》(General Data Protection Regulation, GDPR)之相關要求,訂定「隱私權政策」,作為隱私保護之最高指導原則,其涵蓋對象包含緯創、子公司及具有重要影響力的合資公司之所有人員與供應商、承包商、外部顧問等協力廠商。該政策對個人資料之使用及保護等相關事項皆有明確之規範及要求,並要求所有內部人員及協力廠商確實遵循,以確保個資安全及利害相關人之權益。

緯創將隱私權及個資保護納入企業風險管理體系,依據「風險管理政策與程序」推展相關管理行動,以降低營運風險與潛在衝擊。同時,內控部門每六個月執行一次內部查核專案(Internal Control System, ICS),檢視個人資料的收集、處理和移動情形,確保所有作業皆符合當地法規與內部行為準則。
針對隱私權事件的舉報,緯創設立專責申訴管道,如發現或懷疑隱私權遭受侵害或有違反政策之情事,任何人皆可透過隱私權保護專線((02)6616-9999 分機 25740)或電子郵件(ethic@wistron.com)進行反映。我們對於隱私權違規採取零容忍政策,任何人員如有違反情事,將依行為準則相關規定進行懲處,確保個資管理程序之嚴謹性。
為強化隱私保護意識,緯創透過內部電子佈告欄、電子郵件、實體公告等方式,在全球營運據點宣導隱私權政策與其重要性。此外,自 2024 年起,我們為全球 31 個營運據點(涵蓋 9 種語言)全體員工安排「隱私及資料保護安全須知」訓練,2025 年度共計 18,389 人完訓,達成 100% 覆蓋率,進一步提升員工對個資管理的認知與遵循意識。
「嚴守客戶機密,堅守誠信原則」是緯創對於客戶隱私權的核心承諾。我們嚴格遵守隱私權政策,絕不進行客戶資料的二次使用(比例為 0%),確保所有資訊的保密性。自 2022 年至2025 年,緯創未曾發生來自監管機構或外部單位的隱私權相關申訴或裁罰事件,展現我們對個資保護議題的嚴謹管理與持續落實成果。
隱私權保護專線
隱私權保護電子信箱